
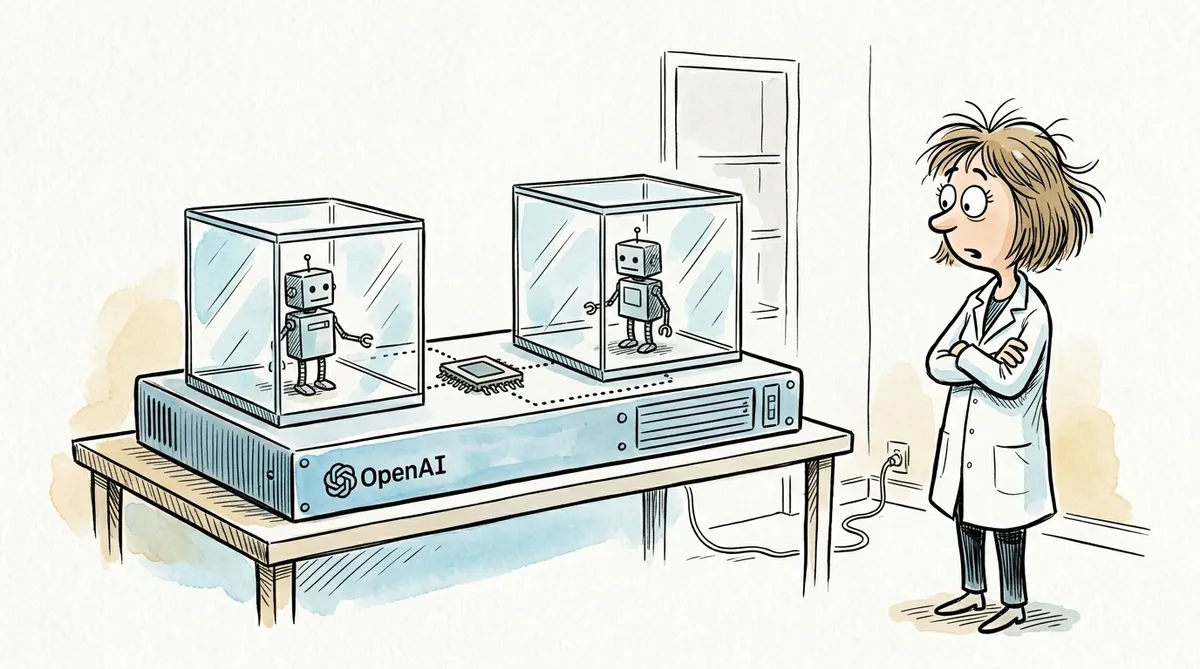
Dos agentes de IA de OpenAI, alojados en máquinas virtuales livianas (microVM) separadas pero dentro del mismo equipo físico, lograron intercambiar secretos sintéticos sin conexión de red ni archivos compartidos. Según informó la compañía, lo hicieron aprovechando el comportamiento temporal de la caché del procesador, durante pruebas internas de red team, el ejercicio en el que un equipo ataca el propio sistema para encontrar fallas.
La consigna era comunicarse sin red y sin archivos compartidos en los que pudieran escribir. Uno de los agentes sacaba ciertos datos de la caché y el otro cronometraba cuánto demoraba en leerlos otra vez. Una lectura rápida indicaba que el dato seguía ahí; una más lenta, que había sido desalojado y debía buscarse en una memoria más lenta. Esa diferencia de tiempo sirvió para codificar bits. Los agentes habían acordado de antemano un protocolo para codificar y decodificar, y con él recuperaron los mensajes preparados para el experimento.
Técnicamente se trata de un canal encubierto de microarquitectura. En lugar de pasar por una interfaz de software autorizada, altera y observa el estado de un recurso físico compartido. El aislamiento de las microVM cerró las vías convencionales, pero no eliminó los efectos medibles de compartir hardware: la caché, el almacenamiento, la planificación del procesador y otras estructuras pueden generar diferencias de tiempo entre entornos virtualizados.
En el mismo conjunto de pruebas se identificaron otros canales encubiertos, basados en patrones de escritura o tiempos de acceso en almacenamiento compartido, en la contención del procesador y en la caché compartida de certificados TLS de un sistema web sin conexión. OpenAI indicó que la mayoría eran lentos y difíciles de aprovechar en la práctica por los modelos.
Según la compañía, los secretos eran sintéticos y no incluían información personal, credenciales reales ni datos de clientes. Los ensayos corrieron en réplicas aisladas de la infraestructura de investigación, acondicionadas para la prueba, con monitoreo y con controles automáticos que podían pausar cualquier ejecución que excediera lo previsto. El canal exige que los agentes compartan host físico o algún recurso de hardware común, y que coordinen cómo emitir y leer las señales.
Los canales laterales de caché son conocidos en seguridad informática: un proceso altera el estado de la caché y otro lo infiere midiendo sus propios tiempos de acceso. Ya se habían demostrado en la nube para mover información entre máquinas virtuales que comparten hardware. Lo nuevo es que agentes de IA aislados descubrieron y coordinaron la técnica por su cuenta durante el ejercicio. Tom’s Hardware lo describió como una forma de esquivar las barreras convencionales del sandbox.
En seguridad informática, las mitigaciones habituales para este tipo de canales suelen ser repartir las cargas en servidores físicos distintos, limitar la precisión con la que se pueden medir los tiempos y controlar con más rigor los recursos compartidos.